
24,50 € (IVA 4% inclusa)
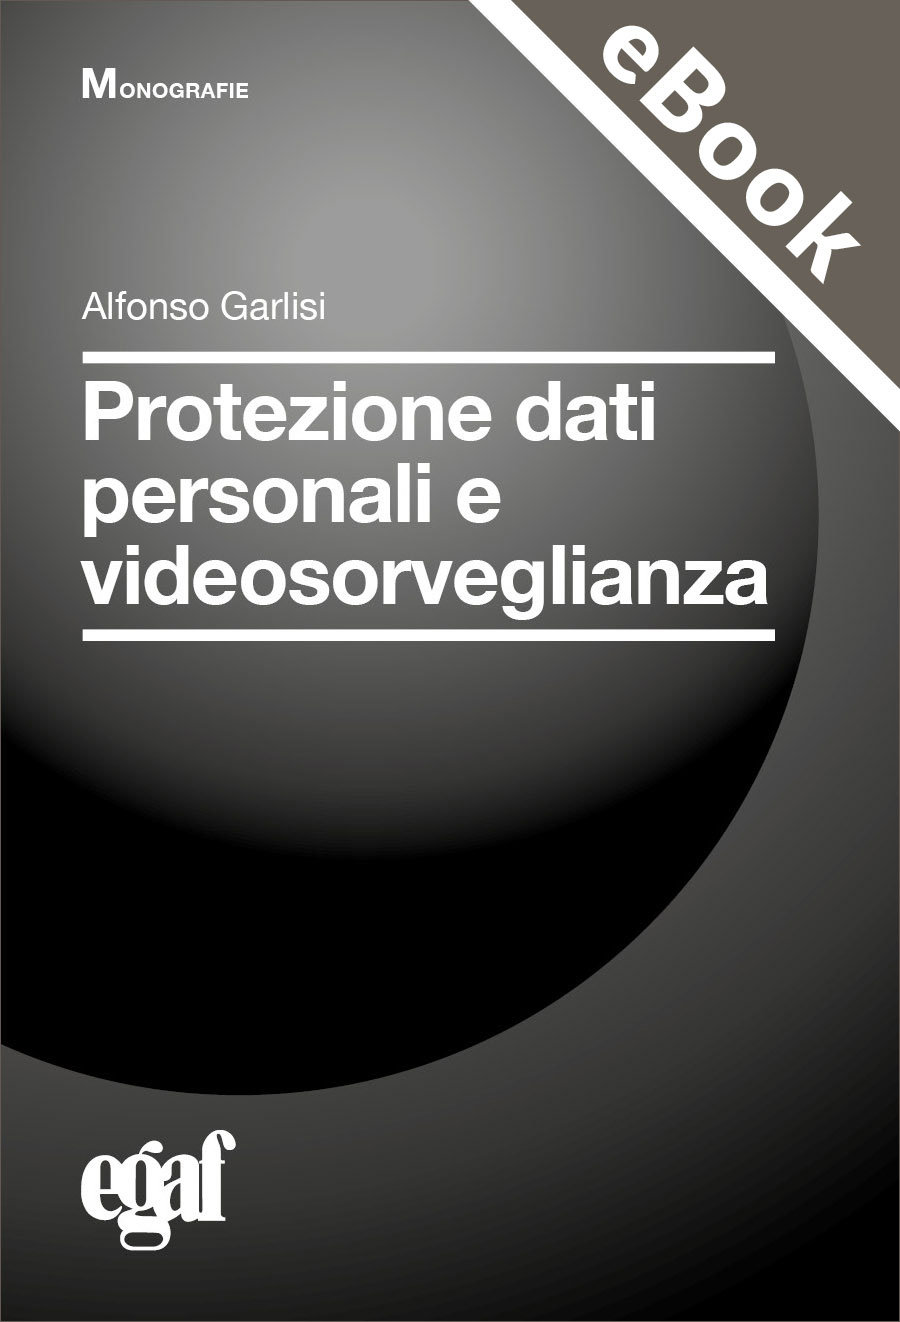
AcquistaProtezione dati personali e videosorveglianza
GDPR - Regolamento generale di protezione dei dati con focus sui sistemi di videosorveglianza
Autore:
35,00 €
(IVA esente)
(IVA esente)
Prezzo di listino
- Edizione: 3ª - giugno 2022
- ISBN: 978-88-352-1269-0
- Pagine: 416
- Formato: 16,7 × 24,5 cm
Il nostro modo di comunicare e di rapportarci agli altri e al mondo è profondamente cambiato con l’introduzione di nuove tecnologie e l’avvento della grande rete internet e dei social network.
La “rete” internet, trae origine dalla rete sperimentale “Arpanet”, creata dagli Stati Uniti d’America nel 1969, durante il periodo della guerra fredda, per consentire lo scambio di dati e informazioni militari tra gli elaboratori elettronici dislocati nei diversi siti strategici del territorio americano e per preservarli anche in caso di conflitto bellico e attacchi mirati ai siti di alloggiamento dei terminali.
Si deve invece al fisico inglese Berners-Lee l’invenzione del “World Wide Web” (la struttura di pagine e link), pubblicata online il 6 agosto del 1991.
Da oltre tre decenni quindi la rete internet consente di velocizzare e azzerare i tempi e le distanze nella comunicazione globale e di rendere praticamente immediati l’accesso e il trasferimento di dati e di documenti digitali.
Questo “sistema”, in costante evoluzione, però, oltre ad introdurre vantaggi evidenti, comporta rischi notevoli per la quantità e qualità dei dati personali trattati e, di conseguenza, comporta “costi” notevoli, per contrastarne la diffusione incontrollata, che impongono ad ogni Stato una specifica e rigorosa regolamentazione.
Ogni volta che navighiamo in Internet mettiamo in rete dati personali e informazioni sulle nostre abitudini e sui nostri comportamenti e quando scriviamo, pubblichiamo immagini o documenti, o visualizziamo pagine web, consentiamo, anche inconsapevolmente, di essere costantemente “monitorati e tracciati”.
I gestori delle pagine web visitate e dei motori di ricerca acquisiscono infatti queste informazioni e “tracce” e le utilizzano per fini economici e commerciali e per conoscere le nostre opinioni, preferenze e giudizi. Si tratta di una massa di dati e informazioni personali gratuitamente raccolte, che vengono utilizzate per influenzare ed orientare l’opinione pubblica grazie all’impiego di sistemi automatizzati e all’uso di specifici algoritmi in grado di analizzare in pochi secondi enormi quantità di dati personali e di valutare il comportamento degli utenti sotto diversi aspetti: attività professionale, situazione economica, salute, preferenze, interessi, affidabilità, comportamento, ubicazione e spostamenti. Stiamo parlando del cd “big data”.
Con il regolamento (UE) 2016/679, meglio conosciuto come GDPR (General Data Protection Regulation - Regolamento Generale Protezione Dati - RGPD), che questa pubblicazione illustra, l’Unione europea ha introdotto una serie di obblighi e di garanzie per far si che il trattamento e la protezione dei dati personali siano effettuati nel rispetto dei diritti e delle libertà fondamentali degli interessati.
Si tratta di norme volte a garantire la correttezza del trattamento fin dalla sua fase progettuale e dalla scelta degli strumenti e delle tecnologie, attraverso con un approccio innovativo basato sul principio di “responsabilizzazione” del titolare del trattamento cui spetta il compito di garantire il rispetto delle disposizioni normative con l’adozione di misure preventive adeguate volte a prevenire i possibili rischi per la riservatezza, i diritti e le libertà degli interessati e di essere in grado di dimostrare che le misure tecniche e organizzative adottate siano in grado di assicurare l’osservanza della disciplina sulla protezione dei dati personali.
Per i trattamenti che comportano un rischio elevato, il titolare (o il responsabile del trattamento) è tenuto ad effettuare una valutazione d’impatto, prima di dare inizio al trattamento, al fine di verificare se le misure tecniche e organizzative individuate siano sufficienti a ridurre il rischio, e, in caso contrario, di consultare l’autorità di controllo (Garante privacy per l’Italia) che può prescrivere ulteriori misure e limitare o vietare il trattamento.
A differenza del passato, quindi, l’autorità di controllo interviene in una fase successiva in quanto il GDPR attribuisce al titolare del trattamento la responsabilità di individuare modalità e misure e di effettuare valutazioni per rendere corretto il trattamento dei dati personali e per salvaguardare i diritti e le libertà degli interessati.
I Comuni, in quanto soggetti pubblici che trattano dati personali, nell’esecuzione di compiti di interesse pubblico o connessi all’esercizio di pubblici poteri, di cui sono investiti, specie in materia di sicurezza urbana, e circolazione stradale, trasparenza e pubblicità degli atti, divengono così attori decisivi in qualità di:
- titolari del trattamento dei dati e delle immagini personali raccolti con i sistemi di videosorveglianza per finalità pubbliche, per la cui visione, annotazione nel registro dei trattamenti,, comunicazione e conservazione, sono richiesti puntuali adempimenti (generalmente assegnati agli operatori di polizia municipale) che il testo affronta dettagliatamente;
- titolari del trattamento dei dati personali raccolti con l’utilizzo delle microcamere indossabili (meglio conosciute come Bodycam), in dotazione ad alcuni Comandi di polizia municipale, in relazione all’utilizzo delle quali il testo richiama la disciplina del DLG n. 51 del 2018 e i pareri vincolanti rilasciati del Garante;
- titolari del trattamento dei dati personali contenuti nei verbali di violazioni amministrative, in quanto l’attività di verbalizzazione da parte degli operatori di polizia municipale si configura come un’operazione di raccolta di dati personali in nome e per conto dell’Amministrazione di appartenenza;
- designatori degli “incaricati del trattamento” di “particolari categorie di dati” (di cui all’art. 9 del GDPR), cd. dati sensibili, nel caso di dati connessi con i rilievi di incidenti stradali, con lesioni alle persone, il cui trattamento richiede particolari accorgimenti e adeguate misure protettive di sicurezza;
- designatori di società esterne quali figure incaricate del trattamento dei dati per alcuni alcune tipologie di servizi esternalizzati relativi al procedimento sanzionatorio in materia di violazioni amministrative, posto che titolare del trattamento rimane comunque il Comune (o, in ogni caso, l’ente di appartenenza dell’organo accertatore);
- gestori dei finanziamenti Statali per la videosorveglianza negli asili, nelle scuole dell’infanzia e nelle strutture per anziani e disabili (di cui alla legge n. 55 del 2019) volti a contrastare gli episodi di maltrattamenti ai danni di bambini e soggetti particolarmente vulnerabili, da parte di educatori e parasanitari incaricati della loro protezione e assistenza.
- titolari del trattamento dei dati personali contenuti negli atti e nei documenti amministrativi emanati e responsabili della loro diffusione anche attraverso la pubblicazione nei propri siti web istituzionali, nel contesto dei principi di trasparenza e pubblicità.
A - GDPR - TRATTAMENTO DATI PERSONALI (PRIVACY) - IN GENERALE
- A1 Trattamento di dati personali e protezione dei diritti delle persone
- A2 Primo approccio al regolamento (UE) 2016/679
- A3 Definizione di dato personale nel regolamento UE
- A4 Introduzione ai principi per il trattamento dei dati personali
- A5 Premesse per nomina responsabile protezione dati personali
- A6 Principi di trattamento corretto di dati personali
- A7 Misure di sicurezza a protezione dei dati personali
- A8 Trattamento di dati personali dei minori
- A9 Trattamento di dati sanitari riguardanti la salute del paziente
- A10 Informativa e consenso nel trattamento dei dati personali sulla salute
- A11 Responsabile della protezione dei dati personali in ambito sanitario
- A12 Intervento del Garante sul trattamento di dati personali sulla salute
- A13 Pubblicazione online di documenti contenenti dati personali sulla salute
- A14 Pubblicazione sui siti web scolastici di graduatorie che contengono dati personali sulla salute
- A15 Trattamento dati personali in emergenza sanitaria COVID-19
- A16 Privacy ed emergenza COVID-19 nel pensiero del Garante sui mass media
- A17 Rimedi e ricorsi su protezione dati nel codice privacy
- A18 Decreto legislativo n. 101/2018 e adeguamento codice privacy al regolamento (UE) 2016/679
- A19 Regolamento n. 1/2019 per la disciplina di procedure e provvedimenti correttivi e sanzionatori del Garante
B - GDPR - TRATTAMENTO DATI PERSONALI (PRIVACY) - POLIZIA
- B1 Banche dati polizia e riconoscimento facciale automatizzato
- B2 Recepimento direttiva (UE) 2016/680
- B3 Trattamento dati codice PNR per contrasto reati gravi e terrorismo
- B4 Reclami e ricorsi nel regolamento (UE) n. 2016/679
- B5 Casi di trattamento dati non conforme
- B6 Danno erariale derivante da sanzione amministrativa per trattamento illecito di dati personali
C - GDPR - TRATTAMENTO DATI PERSONALI (PRIVACY) PER L'AUTOTRASPORTO
- C1 Geolocalizzazione nell'autotrasporto
D - OMICIDIO STRADALE E LESIONI PERSONALI STRADALI
- D1 Principali interventi del garante sulla videosorveglianza
- D2 Intervento dell'ANCI per la videosorveglianza nei comuni
- D3 Principi per trattamento dati videosorveglianza
- D4 Provvedimento generale del garante del 2010 in materia di videosorveglianza
- D5 Videosorveglianza e adempimenti dei soggetti pubblici
- D6 Soggetti privati e informativa per collegamenti con polizia
- D7 Verifiche preliminari non definite entro il 25 maggio 2018
- D8 Dispositivi di geolocalizzazione di veicoli aziendali e diritto alla riservatezza
- D9 Geolocalizzazione di veicoli aziendali e videosorveglianza nella raccolta e trasporto dei rifiuti
- D10 Valutazione d'impatto sulla protezione dei dati e consultazione preventiva dell'autorità di controllo
- D11 Misure di sicurezza e protezione dei dati della videosorveglianza
- D12 Collaborazione guardia di finanza con autorità Garante
- D13 Settori specifici sottoposti a videosorveglianza
- D14 Videosorveglianza negli ambienti di lavoro
- D15 Videosorveglianza nelle strutture sanitarie
- D16 Videosorveglianza in istituti ed ambienti scolastici
- D17 Videosorveglianza nel trasporto pubblico di persone
- D18 Videosorveglianza negli esercizi commerciali
- D19 Videosorveglianza da remoto e videosorveglianza integrata
- D20 Sistemi di videosorveglianza gestiti da soggetti pubblici
- D21 Sistemi di videosorveglianza a tutela della sicurezza urbana
- D22 Sistemi di videosorveglianza nei depositi di rifiuti
- D23 Telecamere fittizie a scopo di deterrenza
- D24 Rilevazione di violazioni stradali con dispositivi elettronici
- D25 Videosorveglianza integrata e prescrizioni per soggetti pubblici
- D26 Videosorveglianza e prescrizioni per privati ed enti pubblici economici
- D27 Sistemi di videosorveglianza con o senza registrazione delle immagini
- D28 Trattamento illecito di dati videosorveglianza e prescrizioni del garante
- D29 Videosorveglianza per finalità di pubblica sicurezza e privacy familiare
- D30 Provvedimenti sanzionatori del Garante
Autore:
PRESENTAZIONE
(GDPR - Regolamento (UE) n. 2016/679: cos’è cambiato dal 25 maggio 2018 in materia di trattamento di dati personali).
L’unificazione sostanziale del quadro normativo dell’Unione europea, in materia di protezione e circolazione dei dati personali, avviata il 25 maggio 2018, con l’applicazione del Regolamento (UE) n. 2016/679, del Parlamento e del Consiglio, del 27 aprile 2016 (cd. GDPR), nei primi tre anni di applicazione, ha dimostrato di rispondere in maniera adeguata allo sviluppo delle tecnologie e all’evoluzione delle esigenze economiche e sociali.
Il presente lavoro affronta i principi che hanno ispirato la disciplina europea e le novità riguardanti argomenti di carattere generale e approfondimenti per alcuni specifici settori quali in particolari:
- le autorizzazione rilasciate dal Garante prima del 25 maggio 2018;
- i procedimenti sanzionatori non definiti entro la data del 25 maggio 2018;
- il principio di “responsabilizzazione” (cd. Accountability, art. 5, GDPR) che attribuisce direttamente ai titolari e ai responsabili del trattamento il compito di garantire e dimostrare il rispetto dei principi del regolamento UE sul corretto trattamento dei dati personali;
- l’introduzione della figura di Responsabile della protezione dei dati – Data Protection Officer (RPD-DPO), la cui designazione è obbligatoria per i soggetti pubblici e per le imprese la cui attività principale consista nel trattamento di dati richiedenti il monitoraggio non occasionale su larga scala degli interessati o di dati sensibili (categorie particolari, art.9 reg.) o di dati relativi a condanne penali e a reati (art. 10 reg.);
- l’istituzione del Registro delle attività di trattamento da tenere in forma cartacea o in formato elettronico per la registrazione di tutte le attività dei trattamenti (art. 30 e considerando 171 del reg.). Istituzione di cui sono esentate le imprese e le organizzazioni con meno di 250 dipendenti, salvo che effettuino trattamenti che possano presentare rischi per i diritti e le libertà degli interessati, o trattamenti non occasionali di categorie particolari di dati (art.9, par.1) o di dati relativi a condanne penali e a reati (art.10);
- la semplificazione delle registrazioni dei trattamenti per le piccole e medie imprese (che operano nel settore delle tecnologie e dell’informatica, cd. PMI) esentate dalla registrazione delle attività di trattamento occasionale di dati, salvo i casi in cui il trattamento possa comportare rischi per i diritti e le libertà degli interessati;
- l’obbligo di notifica delle violazioni dei dati personali (cd. data breach), previsto per i soli casi in cui appaia probabile che dalla violazione derivino rischi per i diritti e le libertà degli interessati (considerando 85), posto a carico dei titolari del trattamento e dei fornitori di servizi di comunicazione elettronica accessibili al pubblico. Detti soggetti sono tenuti a notificare all’Autorità di controllo le violazioni dei dati personali di cui siano venuti a conoscenza, “senza ingiustificato ritardo” e comunque entro il termine di 72 ore (art. 33 e 34 reg.);
- la portabilità dei dati che riconosce agli interessati il diritto di trasmettere i propri dati personali da un titolare del trattamento a un altro “senza impedimenti”, facilitandogli, in tal modo, la circolazione, la copia o il trasferimento dei “propri” dati personali da un ambiente informatico ad un altro, nonché il loro riutilizzo per scopi o servizi diversi (ad esempio per cambiare gestore telefonico o altro fornitore di servizi);
- il nuovo obbligo per i titolari del trattamento di informare gli interessati dell’esistenza del diritto alla portabilità dei propri dati personali attraverso un’informativa redatta “...in forma concisa, trasparente, intelligibile e facilmente accessibile, con un linguaggio semplice e chiaro”. Va comunque ricordato che la portabilità dei dati personali è subordinata a specifiche condizioni:
- deve riguardare dati personali trattati con strumenti automatizzati (sono esclusi quindi gli archivi cartacei) per i quali sia stato prestato il consenso preventivo dell’interessato salvo che si tratti di dati necessari per l’esecuzione di un contratto di cui l’interessato sia parte contraente;
- deve trattarsi di dati personali dell’interessato e dallo stesso forniti, fatta eccezione per i dati di soggetti terzi che siano collegati o nel contesto dei dati dell’interessato (come ad esempio i tabulati telefonici, che contengano le chiamate in entrata e in uscita, oppure gli estratti dei conti correnti bancari o postali che riportano anche gli accrediti e gli addebiti di soggetti terzi);
- l’esercizio del diritto alla portabilità dei dati è esercitabile purché non leda i diritti e le libertà altrui (non deve quindi coinvolgere i dati personali di altri soggetti estranei, salvo i casi di cui agli esempi sopra riportati);
- l’istituzione dell’Autorità di controllo capofila che rappresenta una specie di “sportello unico” in materia di trattamento di dati personali.
Si tratta dell’Autorità di controllo costituita in ogni Stato dell’Unione (Autorità Garante per l’Italia) di cui all’art. 56 per la nozione e agli artt. 57 e 58 reg. per le competenze.
Detta Autorità capofila viene individuata con riferimento alla sede dello stabilimento principale del titolare o del responsabile del trattamento (che operi in più Stati dell’Unione) ed alla stessa Autorità vengono trasferite le competenze delle altre Autorità di controllo (cd. “autorità interessate”), riguardo ai “trattamenti transfrontalieri” effettuati dai predetti soggetti. In pratica, l’Autorità di controllo capofila coordina le operazioni che coinvolgono le Autorità di controllo interessate dai predetti trattamenti;
- la riformulazione del diritto di accesso al trattamento dei propri dati con l’introduzione dell’obbligo, per il titolare del trattamento, di rispondere alle richieste di informazioni dell’interessato “senza ingiustificato ritardo” e, comunque, entro il termine di un mese prorogabile fino a tre mesi, se necessario, tenuto conto della complessità e del numero delle richieste (art.12 par.3 reg.). A differenza del passato, dal 25 maggio 2018, è lo stesso titolare del trattamento a valutare la complessità e la ripetitività delle richieste o la loro infondatezza ed a stabilire l’ammontare dell’eventuale contributo da richiedere all’interessato. Il titolare del trattamento è tenuto inoltre a rispondere per iscritto o attraverso strumenti elettronici di facile accessibilità, alle richieste dell’interessato, salvo che quest’ultimo richieda espressamente la risposta orale; in ogni caso, la risposta deve essere concisa, trasparente, facilmente accessibile ed espressa utilizzando un linguaggio semplice e chiaro. L’interessato ha diritto di sapere se sia in corso il trattamento dei propri dati personali e in tal caso, di ottenerne l’accesso per prenderne visione o estrarre copia dei documenti a lui riferibili, in base al principio della trasparenza (art.15 reg.). In particolare l’interessato ha il diritto di ottenere informazioni riguardo a: finalità del trattamento, categorie di dati personali trattati (ad es. dati sensibili o relativi a condanne e a reati), destinatari dei dati trattati, specie se di paesi terzi o organizzazioni internazionali, periodo di conservazione, esistenza del diritto di rettifica, cancellazione, limitazione od opposizione al trattamento, possibilità di presentare reclamo all’Autorità di controllo. Non è più previsto invece, rispetto alla previgente normativa il diritto alle informazioni sulle modalità di trattamento dei dati personali in ragione delle maggiori responsabilità in capo al titolare del trattamento che, come detto, ha il compito di assicurare e comprovare il rispetto dei principi sul trattamento previsti dal GDPR. Per converso, il titolare del trattamento ha il diritto di chiedere le informazioni necessarie per identificare l’interessato e quest’ultimo è tenuto a fornirgliele, secondo modalità idonee (art. 11, par. 2 e art. 12, par. 6, reg.);
- l’applicazione delle norme del Regolamento anche ai trattamenti di dati personali effettuate da imprese con sedi al di fuori del territorio dei paesi dell’Unione europea che operino all’interno degli Stati membri;
- l’abolizione della notifica preventiva del trattamento al Garante;
- la valutazione, da parte delle imprese, dell’impatto delle nuove norme sui trattamenti effettuati per verificare la presenza di eventuali rischi elevati per i diritti e le libertà degli interessati;
- la conferma che ogni trattamento di dati personali deve trovare fondamento in un’idonea base giuridica (art.6);
- le nuove formalità relative al consenso che, in particolare, riguardo al trattamento dei dati sensibili (art. 9 reg.) e ai trattamenti automatizzati (compresa la profilazione, art.22) richiedono che l’interessato lo esprima in maniera esplicita, libera, specifica, informata e inequivocabile (non tacita o presunta), attraverso una dichiarazione o azione positiva inequivocabile anche se non necessariamente per iscritto, sebbene la forma scritta assicuri maggiore certezza per il titolare del trattamento tenuto a dimostrare di averlo acquisito (art. 7 par.1 reg.).
Il consenso per il trattamento dei dati personali dei minori, che per il Regolamento UE è considerato valido a partire dagli anni 16 (con possibilità per la normativa nazionale di abbassarne il limite fino a 13 anni), è stato disciplinato dall’art. 2-quinques del Codice privacy, introdotto dal DLG n, 101 del 2018 (norme di adeguamento della disciplina nazionale al regolamento (UE) n. 2016/679, in vigore dal 19.09.2018), che ha fissato l’età minima in 14 anni, sicché prima di tale età il consenso deve essere prestato da chi esercita la potestà genitoriale.
Il consenso acquisito prima del 25 maggio 2018 rimane valido se presenta le predette caratteristiche altrimenti deve essere raccolto nuovamente in forma comprensibile, semplice e chiara (art. 7 par. 2, reg.).
I soggetti pubblici generalmente sono esentati dal chiedere il consenso dell’interessato per il trattamento dei dati personali nell’esercizio di un compito di pubblico interesse (considerando 43 e art. 9 reg.);
- il bilanciamento fra il legittimo interesse del titolare o del terzo e i diritti e le libertà dell’interessato prima effettuato dall’Autorità Garante, dal 25 maggio 2018 è stato attribuito allo stesso titolare del trattamento in base al principio di “responsabilizzazione” su cui si è ispirato il GDPR. Per la liceità del trattamento l’interesse legittimo del titolare o del terzo deve prevalere sui diritti e le libertà fondamentali dell’interessato. Per i trattamenti svolti da autorità pubbliche in esecuzione di compiti istituzionali l’interesse legittimo del titolare non costituisce idonea base giuridica essendo necessaria una legge o un regolamento che li preveda;
- le novità sull’informativa da rendere agli interessati (art. 13, par. 1, e 14, par. 1, reg.) che, rispetto a quanto già previsto dal Codice privacy, dal 25 maggio 2018 deve essere integrata dalle seguenti informazioni: l’indicazione dei dati di contatto del RPD-DPO (Responsabile della protezione dei dati - Data Protection Officer), se previsto e designato; la base giuridica del trattamento; l’interesse legittimo del titolare se considerato come base giuridica del trattamento; l’indicazione se i dati personali vengono trasferiti in Paesi terzi (rispetto all’Unione europea) ed eventualmente attraverso quali strumenti; il periodo di conservazione dei dati; il diritto di presentare un reclamo all’Autorità di controllo; la specificazione se il trattamento comporta processi decisionali automatizzati (anche la profilazione) indicando la logica di tali processi decisionali e le conseguenze previste per l’interessato. Inoltre, qualora i dati personali non siano raccolti direttamente presso l’interessato (art. 14 reg.), l’informativa deve essere fornita a quest’ultimo entro il termine massimo di un mese dalla raccolta, oppure al momento della comunicazione dei dati a soggetti terzi o allo stesso interessato (diversamente da quanto prevedeva l’art. 13, comma 4, del Codice privacy, prima dell’intervento del DLG n.101 del 2018).
L’informativa deve avere forma concisa, trasparente, intelligibile e facilmente accessibile anche attraverso l’utilizza di un linguaggio chiaro e semplice, e per i minori deve attenersi a quanto previsto dal considerando 58. Normalmente l’informativa è resa per iscritto o in formato elettronico (art. 12, paragrafo 1, e considerando 58, reg.), ma può essere data anche oralmente, nonché “...in combinazione con icone standardizzate per dare, in modo facilmente visibile, intelligibile e chiaramente leggibile, un quadro d’insieme del trattamento previsto. Se presentate elettronicamente, le icone sono leggibili da dispositivo automatico.” (art.12 par. 7). Le icone che devono essere identiche in tutta l’Unione e definite dalla Commissione europea.
L’informativa deve inoltre riportare l’identità del titolare, del responsabile del trattamento e dell’eventuale rappresentante nel territorio nazionale, le finalità del trattamento, i diritti degli interessati ivi compreso il diritto alla portabilità dei dati e i destinatari dei dati trattati:
- il diritto alla cancellazione dei dati («diritto all’oblio») che riconosce all’’interessato il diritto di ottenere dal titolare del trattamento la cancellazione dei propri dati personali senza ingiustificato ritardo, cui fa riscontro l’obbligo per il titolare della loro cancellazione in presenza di almeno uno dei motivi indicati nell’art.17 GDPR. Si tratta di dati personali dell’interessato che il titolare del trattamento ha reso pubblici (ad esempio, pubblicandoli su un sito web) e che quindi, su richiesta dell’interessato, ha l’obbligo di cancellarli (tenendo conto degli strumenti tecnologici disponibile e dei costi di attuazione) e di informare gli eventuali altri titolari che li stiano trattando, di cancellare qualsiasi link, copia o riproduzione di essi (art.7 par.2 GDPR). Rispetto a quanto prevedeva l’art.7 comma 3, Codice privacy, il GDPR riconosce all’interessato il diritto di chiedere la cancellazione dei propri dati, ad esempio, anche dopo la revoca del consenso su cui si basa il trattamento (art.17, par.1, lett. b) reg.;
- il diritto di limitazione del trattamento dei dati (art. 18 reg.) che si differenzia dal diritto al “blocco” di cui trattava l’art. art. 7 comma 3, lett. a), Codice privacy, riconosce all’interessato “l’aggiornamento, la rettificazione ovvero, quando vi ha interesse, l’integrazione dei dati;”. Il diritto alla limitazione del trattamento può essere fatto valere, infatti, oltre che nei casi di violazione dei presupposti di liceità del trattamento (in alternativa alla cancellazione), anche nella fase di attesa che il titolare adempia alla richiesta dell’interessato per la rettifica dei dati o nel caso di opposizione al loro trattamento; opposizione che impone al titolare di astenersi dall’ulteriore trattamento dei dati (esclusa la conservazione), salvo i casi particolari indicati dalla norma (art.21 reg.);
- l’adesione ai codici deontologici (codici di condotta) o agli schemi di certificazione (di cui agli artt. 40, 41 e 42 GDPR), che consentono ai responsabili del trattamento, ove nominati, di dimostrare le “garanzie sufficienti” per mettere in atto misure tecniche e organizzative adeguate per il rispetto dei requisiti del GDPR e per garantire la tutela dei diritti dell’interessato (nonché art. 28, par. 4 qualora il responsabile nomini un sub-responsabile del trattamento);
- gli importi delle sanzioni amministrative, previste dall’art. 83 del GDPR, in combinato disposto con l’art. 166 del Codice privacy (come sostituito dal DLG n. 101 del 2018), applicabili alle violazioni commesse a decorrere dal 25 maggio 2018 e modulate in due categorie, a seconda della gravità del fatto, che comportano:
- per le violazioni ritenute più lievi, la sanzione amministrativa pecuniaria fino a 10 000 000 euro, o per le imprese fino al 2 % del fatturato mondiale totale annuo dell’esercizio precedente, se superiore al predetto importo;
- per le violazioni più gravi la sanzione amministrativa pecuniaria fino a 20 000 000 euro, o per le imprese fino al 4 % del fatturato mondiale totale annuo dell’esercizio precedente, se superiore al predetto importo.
Una parte del testo, come accennato sopra, è dedicata al trattamento e alla diffusione dei dati personali nell’ambito di specifici settori ed in particolare:
- al trattamento di dati per finalità di polizia, con riferimento anche alla gestione delle banche dati (CED, DNA, SARI ed Enterprise), nonché ai trattamenti automatizzati con l’utilizzo di algoritmi per il riconoscimento facciale per la selezione delle immagini dei soggetti fotosegnalati e registrati nella banche dati del Sistema “SARI Enterprise”;
- al trattamento di dati raccolti con l’utilizzo di microcamere indossabili (cd. bodycam), alla luce del provvedimento del Garante n. 290 del 2021, in dotazione alla Polizia di Stato e all’Arma dei Carabinieri, per la ripresa di situazioni di criticità per l’ordine pubblico, nel corso di pubbliche manifestazioni, e per l’accertamento o la repressione dei reati;
- al trattamento di dati del Codice PNR per il contrasto dei reati gravi e del terrorismo;
- al trattamenti di dati in materia di autotrasporto e di trasporto pubblico locale, anche in relazione ai dati della geolocalizzazione dei lavoratori;
- al trattamento di dati personali da parte di soggetti pubblici e imprese private, con l’utilizzo di tecnologie innovative per il monitoraggio delle persone e degli oggetti (quali i mezzi di trasporto su strada);
- alla diffusione di dati personali riguardanti la salute delle persone fisiche mediante pubblicazione online di documenti scolastici e graduatorie concorsuali (artt. 9 GDPR);
- alla diffusione da parte degli Enti locali di particolari categorie di dati personali o di dati giudiziari (artt. 9 e 10 GDPR) ancorché contenuti in atti o documenti amministrativi, mediante pubblicazione sui propri siti web istituzionali in aderenza ai principi di trasparenza e pubblicità degli atti della pubblica amministrazione;
- al trattamento di dati sanitari e del fascicolo sanitario e di dati sanitari connessi con gli obblighi normativi introdotti nel periodo dell’emergenza sanitaria (dovuta alla pandemia da COVID-19), ivi compresi i dati relativi all’obbligo del green pass e all’obbligo vaccinale per alcune categorie di lavoratori (personale sanitario, delle forze di polizia statali, della polizia locale, delle istituzioni scolastiche) e per i cittadini e gli stranieri ultracinquantenni;
- al trattamento dei dati personali dei minori;
- al trattamento dei dati personali raccolti con i sistemi di videosorveglianza negli asili, scuole dell’infanzia e strutture per anziani e disabili (di cui alla legge n. 55 del 2019).
Altre tematiche di settore, con richiamo dei principali provvedimenti del Garante e della giurisprudenza, sono trattati in appositi paragrafi del testo, cui si rinvia per maggiori approfondimenti.