
35,00 € (IVA esente)
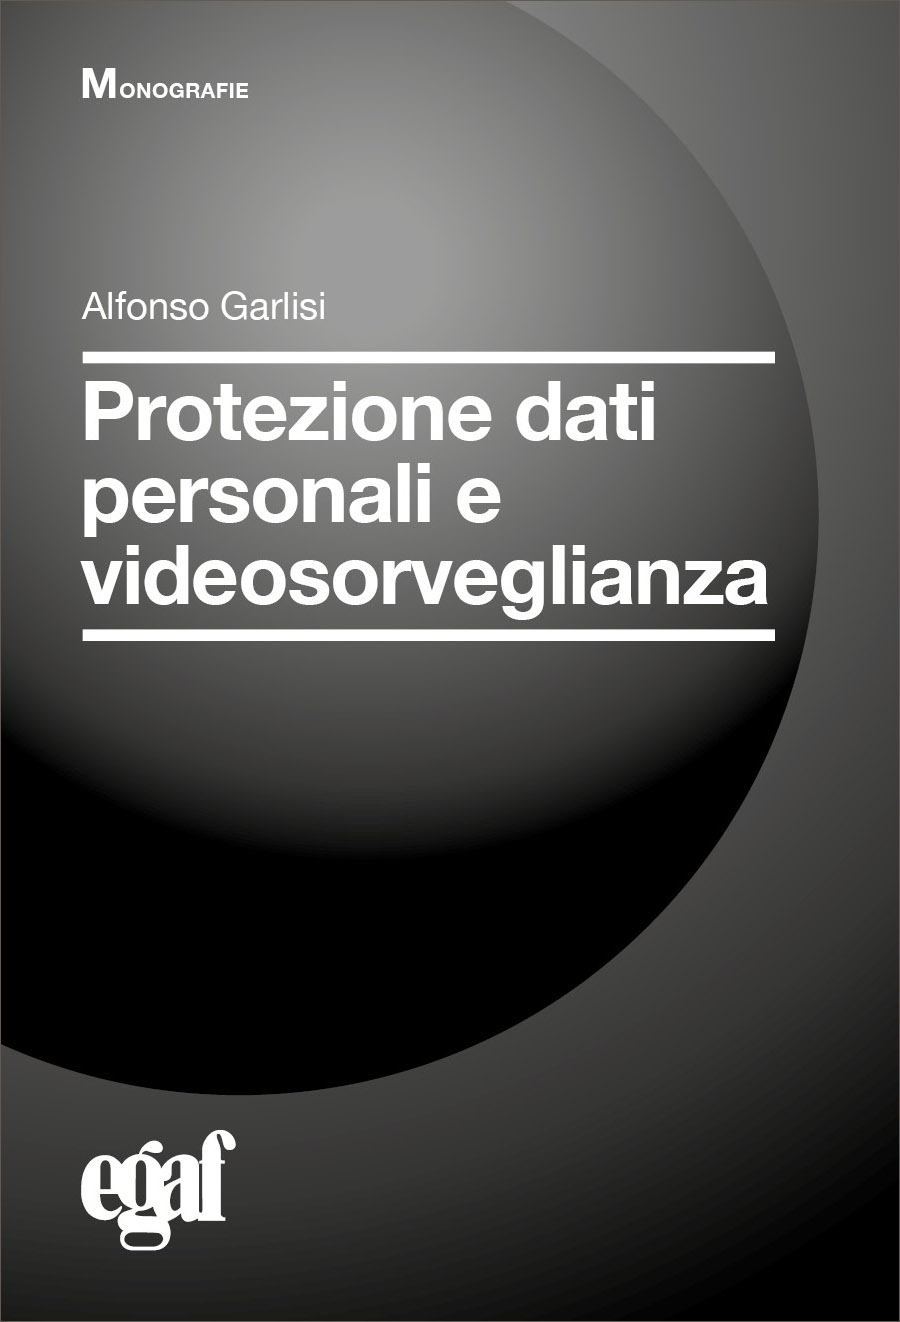
AcquistaProtezione dati personali e videosorveglianza - eBook
GDPR - Regolamento generale di protezione dei dati con focus sui sistemi di videosorveglianza
Autore:
24,50 €
(IVA 4% inclusa)
(IVA 4% inclusa)
Prezzo di listino
- Edizione: 3ª - giugno 2022
- ISBN: 978-88-352-1283-6
- Pagine: 416
Il nostro modo di comunicare e di rapportarci agli altri e al mondo è profondamente cambiato con l’introduzione di nuove tecnologie e l’avvento della grande rete internet e dei social network.
La “rete” internet, trae origine dalla rete sperimentale “Arpanet”, creata dagli Stati Uniti d’America nel 1969, durante il periodo della guerra fredda, per consentire lo scambio di dati e informazioni militari tra gli elaboratori elettronici dislocati nei diversi siti strategici del territorio americano e per preservarli anche in caso di conflitto bellico e attacchi mirati ai siti di alloggiamento dei terminali.
Si deve invece al fisico inglese Berners-Lee l’invenzione del “World Wide Web” (la struttura di pagine e link), pubblicata online il 6 agosto del 1991.
Da oltre tre decenni quindi la rete internet consente di velocizzare e azzerare i tempi e le distanze nella comunicazione globale e di rendere praticamente immediati l’accesso e il trasferimento di dati e di documenti digitali.
Questo “sistema”, in costante evoluzione, però, oltre ad introdurre vantaggi evidenti, comporta rischi notevoli per la quantità e qualità dei dati personali trattati e, di conseguenza, comporta “costi” notevoli, per contrastarne la diffusione incontrollata, che impongono ad ogni Stato una specifica e rigorosa regolamentazione.
Ogni volta che navighiamo in Internet mettiamo in rete dati personali e informazioni sulle nostre abitudini e sui nostri comportamenti e quando scriviamo, pubblichiamo immagini o documenti, o visualizziamo pagine web, consentiamo, anche inconsapevolmente, di essere costantemente “monitorati e tracciati”.
I gestori delle pagine web visitate e dei motori di ricerca acquisiscono infatti queste informazioni e “tracce” e le utilizzano per fini economici e commerciali e per conoscere le nostre opinioni, preferenze e giudizi. Si tratta di una massa di dati e informazioni personali gratuitamente raccolte, che vengono utilizzate per influenzare ed orientare l’opinione pubblica grazie all’impiego di sistemi automatizzati e all’uso di specifici algoritmi in grado di analizzare in pochi secondi enormi quantità di dati personali e di valutare il comportamento degli utenti sotto diversi aspetti: attività professionale, situazione economica, salute, preferenze, interessi, affidabilità, comportamento, ubicazione e spostamenti. Stiamo parlando del cd “big data”.
Con il regolamento (UE) 2016/679, meglio conosciuto come GDPR (General Data Protection Regulation - Regolamento Generale Protezione Dati - RGPD), che questa pubblicazione illustra, l’Unione europea ha introdotto una serie di obblighi e di garanzie per far si che il trattamento e la protezione dei dati personali siano effettuati nel rispetto dei diritti e delle libertà fondamentali degli interessati.
Si tratta di norme volte a garantire la correttezza del trattamento fin dalla sua fase progettuale e dalla scelta degli strumenti e delle tecnologie, attraverso con un approccio innovativo basato sul principio di “responsabilizzazione” del titolare del trattamento cui spetta il compito di garantire il rispetto delle disposizioni normative con l’adozione di misure preventive adeguate volte a prevenire i possibili rischi per la riservatezza, i diritti e le libertà degli interessati e di essere in grado di dimostrare che le misure tecniche e organizzative adottate siano in grado di assicurare l’osservanza della disciplina sulla protezione dei dati personali.
Per i trattamenti che comportano un rischio elevato, il titolare (o il responsabile del trattamento) è tenuto ad effettuare una valutazione d’impatto, prima di dare inizio al trattamento, al fine di verificare se le misure tecniche e organizzative individuate siano sufficienti a ridurre il rischio, e, in caso contrario, di consultare l’autorità di controllo (Garante privacy per l’Italia) che può prescrivere ulteriori misure e limitare o vietare il trattamento.
A differenza del passato, quindi, l’autorità di controllo interviene in una fase successiva in quanto il GDPR attribuisce al titolare del trattamento la responsabilità di individuare modalità e misure e di effettuare valutazioni per rendere corretto il trattamento dei dati personali e per salvaguardare i diritti e le libertà degli interessati.
I Comuni, in quanto soggetti pubblici che trattano dati personali, nell’esecuzione di compiti di interesse pubblico o connessi all’esercizio di pubblici poteri, di cui sono investiti, specie in materia di sicurezza urbana, e circolazione stradale, trasparenza e pubblicità degli atti, divengono così attori decisivi in qualità di:
- titolari del trattamento dei dati e delle immagini personali raccolti con i sistemi di videosorveglianza per finalità pubbliche, per la cui visione, annotazione nel registro dei trattamenti,, comunicazione e conservazione, sono richiesti puntuali adempimenti (generalmente assegnati agli operatori di polizia municipale) che il testo affronta dettagliatamente;
- titolari del trattamento dei dati personali raccolti con l’utilizzo delle microcamere indossabili (meglio conosciute come Bodycam), in dotazione ad alcuni Comandi di polizia municipale, in relazione all’utilizzo delle quali il testo richiama la disciplina del DLG n. 51 del 2018 e i pareri vincolanti rilasciati del Garante;
- titolari del trattamento dei dati personali contenuti nei verbali di violazioni amministrative, in quanto l’attività di verbalizzazione da parte degli operatori di polizia municipale si configura come un’operazione di raccolta di dati personali in nome e per conto dell’Amministrazione di appartenenza;
- designatori degli “incaricati del trattamento” di “particolari categorie di dati” (di cui all’art. 9 del GDPR), cd. dati sensibili, nel caso di dati connessi con i rilievi di incidenti stradali, con lesioni alle persone, il cui trattamento richiede particolari accorgimenti e adeguate misure protettive di sicurezza;
- designatori di società esterne quali figure incaricate del trattamento dei dati per alcuni alcune tipologie di servizi esternalizzati relativi al procedimento sanzionatorio in materia di violazioni amministrative, posto che titolare del trattamento rimane comunque il Comune (o, in ogni caso, l’ente di appartenenza dell’organo accertatore);
- gestori dei finanziamenti Statali per la videosorveglianza negli asili, nelle scuole dell’infanzia e nelle strutture per anziani e disabili (di cui alla legge n. 55 del 2019) volti a contrastare gli episodi di maltrattamenti ai danni di bambini e soggetti particolarmente vulnerabili, da parte di educatori e parasanitari incaricati della loro protezione e assistenza.
- titolari del trattamento dei dati personali contenuti negli atti e nei documenti amministrativi emanati e responsabili della loro diffusione anche attraverso la pubblicazione nei propri siti web istituzionali, nel contesto dei principi di trasparenza e pubblicità.
A - GDPR - TRATTAMENTO DATI PERSONALI (PRIVACY) - IN GENERALE
- A1 Trattamento di dati personali e protezione dei diritti delle persone
- A2 Primo approccio al regolamento (UE) 2016/679
- A3 Definizione di dato personale nel regolamento UE
- A4 Introduzione ai principi per il trattamento dei dati personali
- A5 Premesse per nomina responsabile protezione dati personali
- A6 Principi di trattamento corretto di dati personali
- A7 Misure di sicurezza a protezione dei dati personali
- A8 Trattamento di dati personali dei minori
- A9 Trattamento di dati sanitari riguardanti la salute del paziente
- A10 Informativa e consenso nel trattamento dei dati personali sulla salute
- A11 Responsabile della protezione dei dati personali in ambito sanitario
- A12 Intervento del Garante sul trattamento di dati personali sulla salute
- A13 Pubblicazione online di documenti contenenti dati personali sulla salute
- A14 Pubblicazione sui siti web scolastici di graduatorie che contengono dati personali sulla salute
- A15 Trattamento dati personali in emergenza sanitaria COVID-19
- A16 Privacy ed emergenza COVID-19 nel pensiero del Garante sui mass media
- A17 Rimedi e ricorsi su protezione dati nel codice privacy
- A18 Decreto legislativo n. 101/2018 e adeguamento codice privacy al regolamento (UE) 2016/679
- A19 Regolamento n. 1/2019 per la disciplina di procedure e provvedimenti correttivi e sanzionatori del Garante
B - GDPR - TRATTAMENTO DATI PERSONALI (PRIVACY) - POLIZIA
- B1 Banche dati polizia e riconoscimento facciale automatizzato
- B2 Recepimento direttiva (UE) 2016/680
- B3 Trattamento dati codice PNR per contrasto reati gravi e terrorismo
- B4 Reclami e ricorsi nel regolamento (UE) n. 2016/679
- B5 Casi di trattamento dati non conforme
- B6 Danno erariale derivante da sanzione amministrativa per trattamento illecito di dati personali
C - GDPR - TRATTAMENTO DATI PERSONALI (PRIVACY) PER L'AUTOTRASPORTO
- C1 Geolocalizzazione nell'autotrasporto
D - OMICIDIO STRADALE E LESIONI PERSONALI STRADALI
- D1 Principali interventi del garante sulla videosorveglianza
- D2 Intervento dell'ANCI per la videosorveglianza nei comuni
- D3 Principi per trattamento dati videosorveglianza
- D4 Provvedimento generale del garante del 2010 in materia di videosorveglianza
- D5 Videosorveglianza e adempimenti dei soggetti pubblici
- D6 Soggetti privati e informativa per collegamenti con polizia
- D7 Verifiche preliminari non definite entro il 25 maggio 2018
- D8 Dispositivi di geolocalizzazione di veicoli aziendali e diritto alla riservatezza
- D9 Geolocalizzazione di veicoli aziendali e videosorveglianza nella raccolta e trasporto dei rifiuti
- D10 Valutazione d'impatto sulla protezione dei dati e consultazione preventiva dell'autorità di controllo
- D11 Misure di sicurezza e protezione dei dati della videosorveglianza
- D12 Collaborazione guardia di finanza con autorità Garante
- D13 Settori specifici sottoposti a videosorveglianza
- D14 Videosorveglianza negli ambienti di lavoro
- D15 Videosorveglianza nelle strutture sanitarie
- D16 Videosorveglianza in istituti ed ambienti scolastici
- D17 Videosorveglianza nel trasporto pubblico di persone
- D18 Videosorveglianza negli esercizi commerciali
- D19 Videosorveglianza da remoto e videosorveglianza integrata
- D20 Sistemi di videosorveglianza gestiti da soggetti pubblici
- D21 Sistemi di videosorveglianza a tutela della sicurezza urbana
- D22 Sistemi di videosorveglianza nei depositi di rifiuti
- D23 Telecamere fittizie a scopo di deterrenza
- D24 Rilevazione di violazioni stradali con dispositivi elettronici
- D25 Videosorveglianza integrata e prescrizioni per soggetti pubblici
- D26 Videosorveglianza e prescrizioni per privati ed enti pubblici economici
- D27 Sistemi di videosorveglianza con o senza registrazione delle immagini
- D28 Trattamento illecito di dati videosorveglianza e prescrizioni del garante
- D29 Videosorveglianza per finalità di pubblica sicurezza e privacy familiare
- D30 Provvedimenti sanzionatori del Garante
Autore:
Per l’acquisto di pubblicazioni digitali o l’abbonamento ai servizi on-line, comprensivi di aggiornamenti e assistenza tecnica, occorre:
- dotarsi di un dispositivo mobile (tablet) con schermo di almeno 7”, meglio 10” (caratteristiche di lettura leggermente inferiori ad una pagina formato B5 - 16,7 x 24,5). L’utilizzo di smartphone è fortemente sconsigliato;
- versare la quota di abbonamento o di acquisto della pubblicazione digitale;
- scaricare l'app Egaf Libri dagli store Android e Apple;
- leggere il Manuale d'uso;
- inserire nome utente e password nelle Impostazioni dell'app utilizzando le stesse credenziali già usate per l'acquisto online e per gli altri servizi Egaf (l'operazione è consentita non prima di 10 minuti dall'acquisto se il versamento effettuato mediante carta di credito on line dal sito Egaf; per le altre modalità di pagamento è necessario attendere il giorno lavorativo successivo);
- scaricare la pubblicazione digitale;
Sono consentiti:
- l’installazione dell’app e della pubblicazione digitale abbinata al proprio account una sola volta e su un solo dispositivo in quanto si intendono in licenza d’uso monoutente;
- lo "spostamento", su un altro dispositivo, di tutta la Libreria contenente le pubblicazioni, nel caso di dismissione del vecchio dispositivo, max 1 volta all'anno contattando l'assistenza clienti al numero 0543-473347 o via mail gruppo@egaf.it;
- l’accesso ai servizi on-line H24 (per tutto l’arco delle 24 ore giornaliere) ad eccezione dei tempi tecnici periodicamente necessari per la manutenzione del sistema;
Non sono ammessi:
- il rimborso o un ulteriore scarico della pubblicazione, in nessun caso (neppure ad es. furto, smarrimento, ecc.), ad eccezione dello "spostamento" sopraindicato;
- la riproduzione, anche parziale, di software di gestione e/o di materiale, didattico e/o informativo in quanto protetti dalla normativa sulla tutela del diritto d’autore, della proprietà intellettuale e del costitutore di banche dati.